
Red Hat 聯手 IBM 推出 Lightwell 以開源築起企業 AI 安全防線
隨著生成式 AI 與自動化編程技術的急速普及,企業應用程式底層依賴的開源組件正成為網路黑客的首要攻擊目標。根據市場研究機構與資安專家的觀察,攻擊者利用 AI 加速漏洞挖掘與編寫攻擊腳本的速度已呈倍數增長,企業傳統的防禦機制往往防不勝防。為應對此嚴峻挑戰,IBM 與 Red Hat 正式宣佈推出「Lightwell」解決方案,透過生成式 AI 驅動的自動化修補機制,為 Java 及 Python 生態的開源依賴漏洞提供大規模、高效率的修復方案。
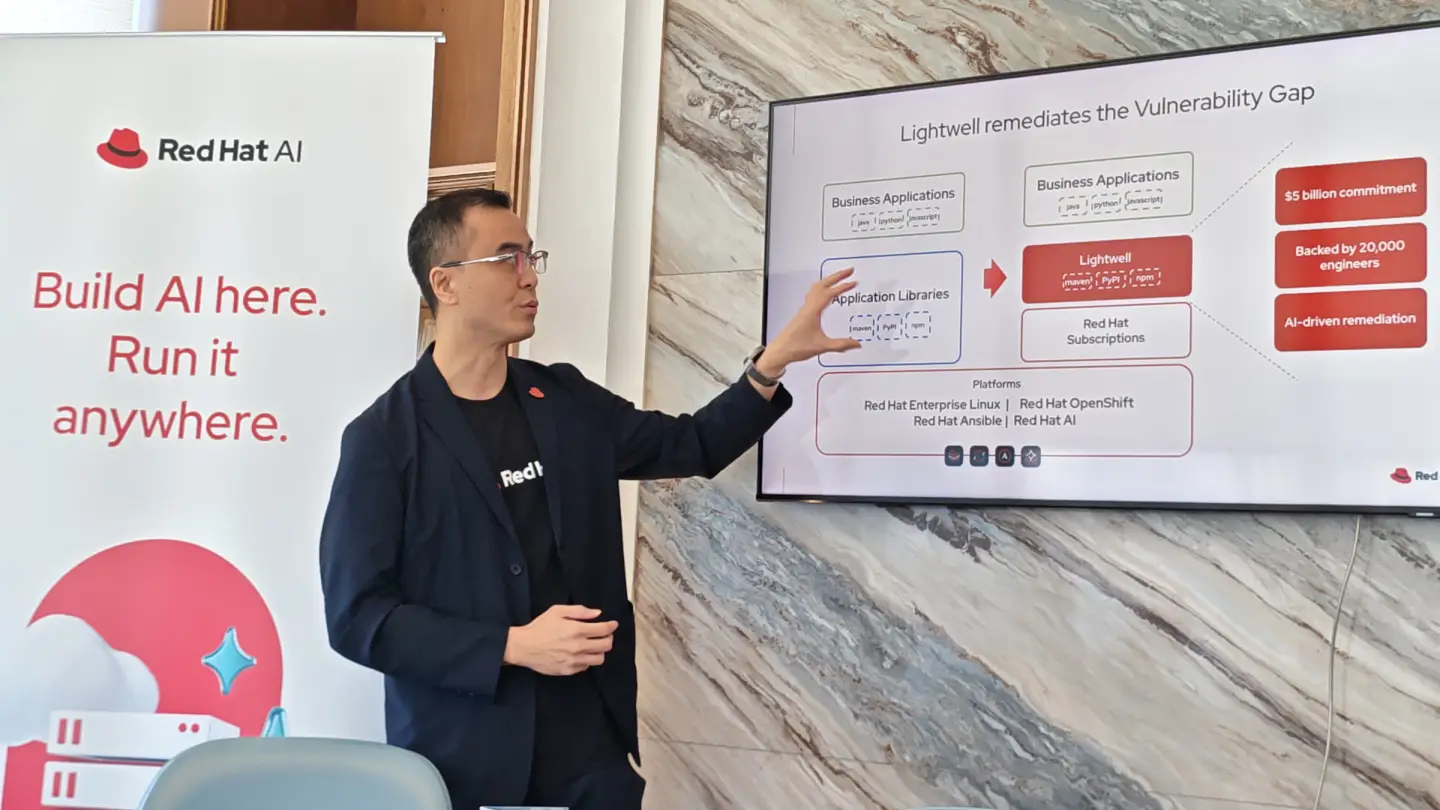
隨著AI自動化編程技術普及,軟件安全面臨前所未有的嚴峻考驗。Red Hat香港、澳門及大灣區方案工程總監羅國柱(Albert)坦言,網絡攻擊者利用AI尋找開源庫漏洞並編寫攻擊工具的時間已大幅縮短,企業往往防不勝防。許多商業應用程式底層依賴大量開源組件,當這些組件出現漏洞時,往往成為黑客入侵的缺口。為應對此危機,IBM與Red Hat正式推出「Lightwell」解決方案,為企業提供大規模的自動化漏洞修復服務。
🛡️ 聯手 IBM 推出 Lightwell:自動化修復開源漏洞的破局之道
Red Hat 香港、澳門及大灣區方案工程總監羅國柱(Albert)指出,現今企業商業應用程式底層往往高度依賴大量開源組件,一旦這些組件出現漏洞,便容易成為黑客入侵的缺口。
為了應對此危機,全新推出的 Lightwell 計劃由全球超過兩萬名專業工程師支援,並投入龐大資源推動開源軟件安全。該系統利用生成式 AI 修復引擎,深入軟件架構底層,精準識別並修復 Java 及 Python 等主流開發系統中的相依元件漏洞。
Lightwell嚴格遵循Red Hat「上游優先」(Upstream-Always)模式,主動將安全修補回饋至開源社群,有效防止開源項目走向碎片化,確保企業級防護能夠與開源社區的健全發展相輔相成。
Lightwell 的四大核心優勢:
即時元件庫: Lightwell Network 現已全面推出,用戶可即時取得逾 6,500 個經修復且附有數碼簽署認證的軟件元件。
業務零中斷: 確保修補程序不會更動原有程式功能,企業可直接將修復套用至現有舊版軟件,免去高風險的大規模系統升級。
上游優先(Upstream-Always): 嚴格遵循開源協同模式,主動將安全修補回饋至開源社群,防止項目碎片化。
保密發佈與協調: 透過限額商業試用服務(Lightwell Clearinghouse Premier),專為高度受管制行業管理零日漏洞的保密發佈。
🇭🇰 香港本地視角:迎合「中西合璧」與國家開源開放方針
香港作為國際金融與貿易樞紐,具備「背靠祖國、聯通世界」的獨特優勢。本地企業的資訊科技總監(CIO)普遍面臨同時整合西方先進技術與內地新興科技方案的挑戰。
Red Hat 香港、澳門及大灣區區域總經理文志鋒(Peter)觀察到,開源軟件的特性正好為這種技術融合提供最佳土壤:
- 技術自主可控: 在充滿挑戰的政經環境下,開源軟件不屬於任何單一國家,從根本上破解了出口管制與斷供隱憂。
- 配合國家方針: 這與國家在近期 AI 大會上強調的「建立安全可控的 AI 核心、推動全球合作交流、鼓勵開源開放」三大要點不謀而合,亦有效協助內地技術型企業順利「走出去」進軍海外市場。
⚡ 進入 Agentic AI 時代:企業如何克服資源與資安痛點?
談及最新應用趨勢,市場已從早期的「對話式 AI」演進至具備自主行動力的 Agentic AI 階段。企業的焦點亦從測試模型生成能力,轉移至底層架構配合與運算資源管理。
面對當前 GPU 資源緊絀的困境,IT 團隊首要解決三大技術痛點:
💡 常見問題(FAQ)
Q1:什麼是 Lightwell?它如何幫助企業防範開源漏洞?
A: Lightwell 是由 IBM 與 Red Hat 推出、以生成式 AI 驅動的自動化漏洞修復機制。它能深入開源軟件底層,針對 Java 及 Python 等主流系統的相依元件漏洞進行精準修復,並提供超過 6,500 個帶有數碼簽署的修復元件,讓企業在不修改原有程式碼的情況下完成安全升級。
Q2:為什麼在 Agentic AI 時代,企業更需要依賴開源平台?
A: 隨著 AI 從純對話演進至能自主執行的 Agentic AI,企業對底層架構的掌控度、資料安全與合規性要求極高。開源平台能提供高度透明度、避免因閉源產品供應鏈中斷或出口管制帶來的風險,同時支援靈活的地端與混合雲部署。
Q3:香港企業在導入企業級 AI 時,主要的技術挑戰是什麼?
A: 香港企業多數需要兼顧國際標準與內地技術方案(即「中西合璧」)。主要的技術痛點包括:高昂的 GPU 算力成本與資源緊絀、資料隱私外洩風險,以及如何將異質硬體與本地應用開發商(如 Fano Labs 等語音、AI 方案)順利整合。
立即行動: 欲了解更多關於 Red Hat 企業級 AI 平台與 Lightwell 自動修復方案的詳情,歡迎聯繫 Red Hat 官方網站 或聯絡您的專屬方案顧問,助您的企業在數碼經濟中穩占先機!
Source:Red Hat
 By